

Hasła jednorazowe (OTP)
Hasło jednorazowe (OTP) to tymczasowy kod używany do uwierzytelniania dwuskładnikowego (2FA). KeePassium może przechowywać i generować hasła jednorazowe oparte na czasie, czyli najpopularniejszy schemat we współczesnej sieci.
Przechowywanie kodów OTP w bazie to metoda bezpieczna, przenośna i niezależna od dostawcy.
Jak działają kody OTP
Ta sekcja to krótki przegląd działania haseł jednorazowych opartych na czasie.
Podczas początkowej konfiguracji usługa online i aplikacja kliencka (taka jak KeePassium) wymieniają się sekretem. To krótka sekwencja znaków, losowo wygenerowana przez serwer i przesłana do klienta w postaci kodu QR. Zarówno serwer, jak i klient zapisują sekret — i na tym kończy się konfiguracja.
W codziennym użyciu, za każdym razem, gdy chcesz zalogować się na serwer, zarówno serwer, jak i KeePassium wykonują następujące kroki:
- Obliczają, ile czasu minęło od 1 stycznia 1970 r. Zamiast liczyć każdą sekundę, bierzemy jednak pod uwagę dłuższe odcinki czasu, np. 30 sekund. Innymi słowy, obliczamy liczbę półminut, które upłynęły od daty odniesienia (licznik).
- Liczba półminut jest przetwarzana przez algorytm kryptograficzny sterowany wartością sekretu.
- Wynik jest skracany do 6–8 cyfr, aby ułatwić wpisywanie.
INFO
Odstęp czasu, algorytm kryptograficzny i długość kodu to konfigurowalne parametry, które są częścią konfiguracji OTP. Pełny standard jest dostępny w dokumencie RFC6238.
Na koniec, gdy wpiszesz wygenerowany kod OTP w formularzu logowania, serwer porównuje Twój kod z kodem wygenerowanym lokalnie. Jeśli się zgadzają, serwer ma mocny dowód, że klient zna sekret — mimo że podczas weryfikacji sekret nie został wymieniony.
Konfiguracja OTP
Kod OTP można skonfigurować w KeePassium na dwa sposoby: skanując kod QR lub wpisując sekret ręcznie.
Za pomocą kodu QR
To najłatwiejsza i najszybsza metoda:
- Otwórz edytor wpisu
- Stuknij + u góry, a następnie Jednorazowe hasło → Skanuj kod QR
- Skieruj aparat na kod QR wyświetlony przez docelową witrynę.
- Możesz też zaimportować kod QR ze zdjęcia.
Konfiguracja zostanie zapisana w polu niestandardowym o nazwie otp, jako identyfikator URI otpauth (faktyczny standard kodów QR dla 2FA).
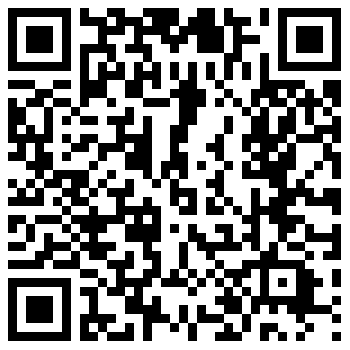
Za pomocą aplikacji Aparat lub odnośnika otpauth
Jeśli konfiguracja OTP jest udostępniona jako adres URL zaczynający się od otpauth://, KeePassium też sobie z nią poradzi.
- Otwórz ustawienia urządzenia → Ogólne → Wypełnianie i Hasła
- Zmień pole Konfiguruj kody, używając na KeePassium
Od tej pory KeePassium będzie otwierać się automatycznie po stuknięciu odnośnika z konfiguracją OTP lub zeskanowaniu kodu QR aplikacją Aparat. Aplikacja przeprowadzi Cię następnie przez import konfiguracji OTP do odpowiedniego wpisu.
Za pomocą tajnego klucza
Ręczna konfiguracja z tajnym kluczem przydaje się, gdy nie możesz skanować kodów QR.
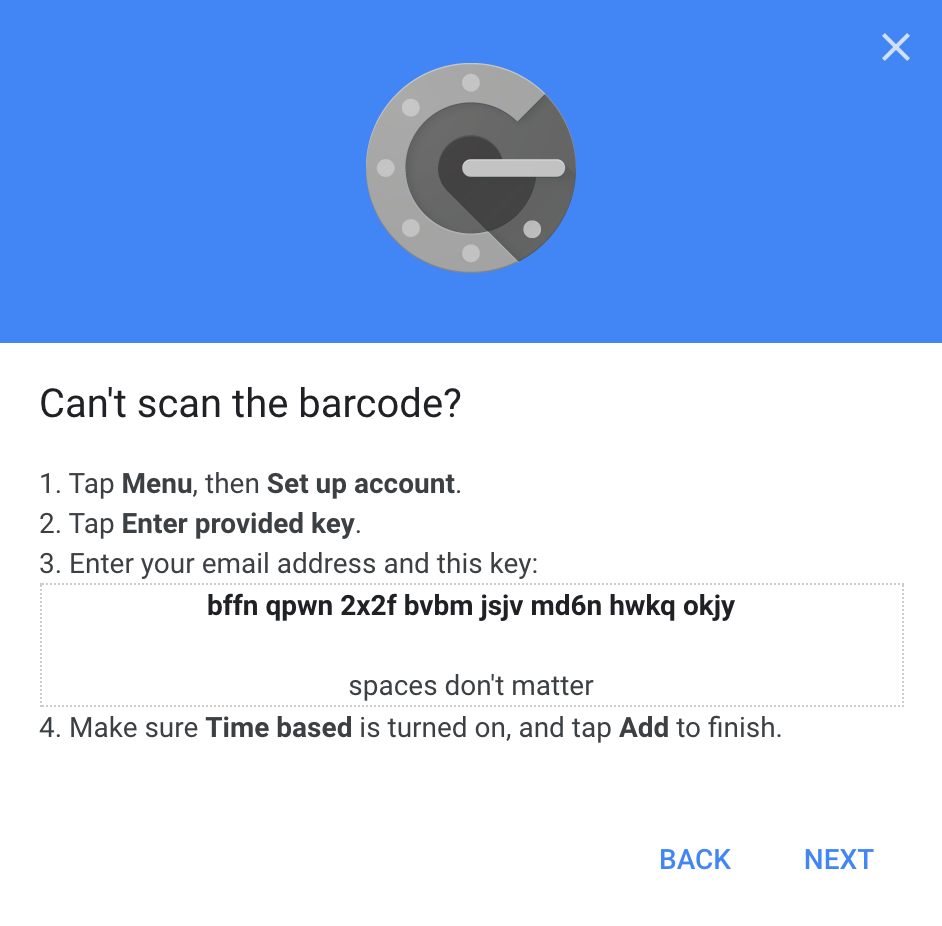
- Na stronie internetowej wybierz opcję ręcznego wprowadzenia tajnego klucza
- Skopiuj tajny klucz do schowka
- W KeePassium otwórz edytor wpisu, stuknij + u góry → Jednorazowe hasło → Wprowadź ręcznie
- Wklej tajny klucz i stuknij Gotowe
TIP
Spacje i wielkość liter nie mają znaczenia. Abc i a B C to ten sam kod.
Dla OTP Steam
Usługa Steam firmy Valve ma własny format TOTP. KeePassium potrafi generować także kody TOTP Steam.
Otwórz wpis Steam w bazie i utwórz dwa pola niestandardowe:
TOTP Settingsz wartością30;S(30 to odstęp odświeżania, a S oznacza, że kody TOTP mają mieć format właściwy dla Steam)TOTP Seedz tajnym kluczem (w formacie Base32)
Wyodrębnianie tajnego klucza Steam nie jest oficjalnie wspierane przez Valve, ale jest możliwe. Procedura wykracza poza zakres tego dokumentu.
Korzystanie z kodów OTP
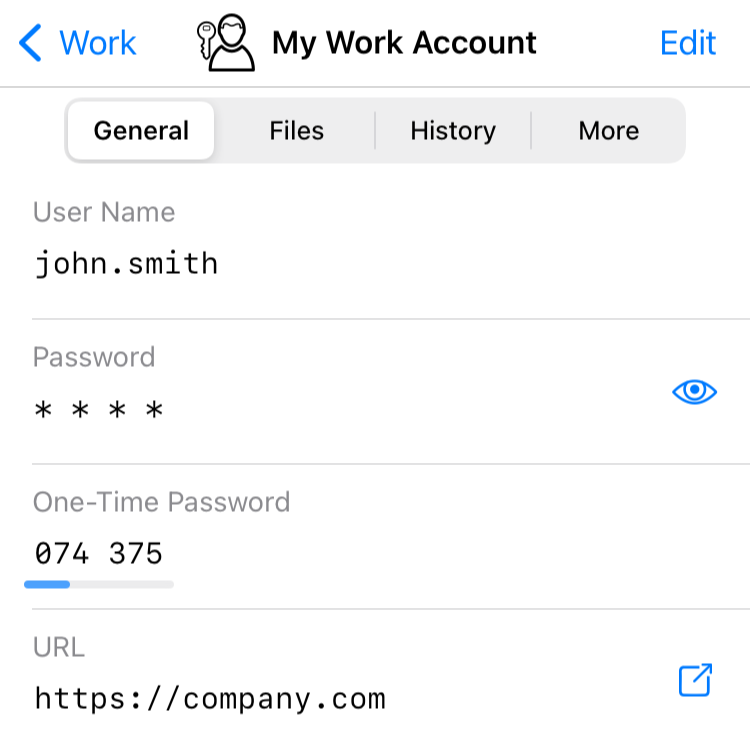
Po skonfigurowaniu kody OTP pojawiają się zarówno na liście wpisów, jak i w podglądzie wpisu.
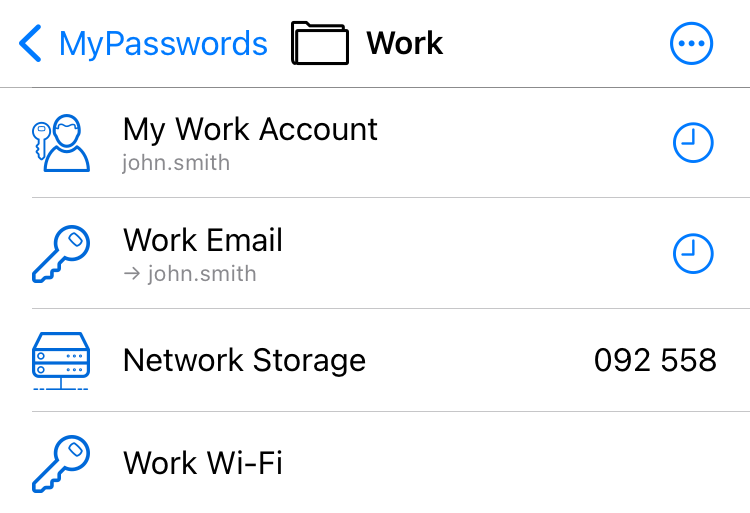
Na liście wpisów kody OTP są zwykle ukryte za przyciskami  . Stuknij przycisk, aby odsłonić kod OTP i skopiować go do schowka.
Gdy kod OTP wkrótce wygaśnie, zaczyna pulsować kolorem. Czasem lepiej poczekać na następny kod, aby mieć pewność, że serwer go zaakceptuje.
W podglądzie wpisu kody OTP są wyświetlane bezpośrednio. Mała linia pod kodem pokazuje czas pozostały do jego aktualizacji. Pole z danymi konfiguracji OTP jest w podglądzie ukryte. Aby uzyskać do niego dostęp, zacznij edytować wpis.
Zgodność
Kody OTP skonfigurowane w KeePassium są zgodne z KeePassXC i większością aplikacji mobilnych. Działa to też w drugą stronę: kody skonfigurowane w innych aplikacjach będą działać również w KeePassium.
Godnym uwagi wyjątkiem jest KeePass, który potrzebuje wtyczki KeePassOTP, aby rozumieć kody OTP skonfigurowane w innych aplikacjach.
Rozwiązywanie problemów
Brakuje przycisku konfiguracji OTP
Twój plik bazy używa starego formatu, który nie obsługuje niestandardowych pól wpisu. Rozwiązaniem jest uaktualnienie bazy do formatu KDBX.
Wygenerowane kody OTP wydają się nieprawidłowe
- Upewnij się, że czas systemowy na urządzeniu jest prawidłowy. Nawet 30-sekundowe odchylenie może sprawić, że wygenerowane kody będą nieprawidłowe.
- Sprawdź wpisany tajny klucz pod kątem literówek. Spacje i wielkość liter nie mają znaczenia.