

Одноразові паролі (OTP)
Одноразовий пароль (OTP) — це тимчасовий код для двофакторної автентифікації (2FA). KeePassium може зберігати та генерувати одноразові паролі на основі часу — найпоширенішу схему в сучасному вебі.
Зберігання OTP у базі паролів — це безпечний, портативний і незалежний від постачальника спосіб.
Як працюють OTP
Цей розділ — короткий огляд принципу роботи одноразових паролів на основі часу.
Під час початкового налаштування онлайн-сервіс і клієнтський застосунок (наприклад, KeePassium) обмінюються секретом. Це коротка послідовність символів, яку сервер генерує випадковим чином і надсилає клієнту через QR-код. І сервер, і клієнт зберігають секрет — на цьому початкове налаштування завершено.
Під час щоденного використання, щоразу, коли вам потрібно увійти на сервер, і сервер, і KeePassium виконують такі кроки:
- Підраховують, скільки часу минуло з 1 січня 1970 року. Проте замість підрахунку кожної секунди враховуються довші проміжки часу, наприклад 30 секунд. Іншими словами, обчислюється кількість півхвилин від початкової дати (лічильник).
- Кількість півхвилин обробляється криптографічним алгоритмом, який керується значенням секрету.
- Результат скорочується до 6–8 цифр для зручності введення.
INFO
Проміжок часу, криптографічний алгоритм і довжина коду — це налаштовувані параметри, які є частиною конфігурації OTP. Повний стандарт доступний у RFC6238.
Нарешті, коли ви вводите згенерований OTP у форму входу, сервер порівнює ваш код з кодом, який він згенерував локально. Якщо вони збігаються, сервер отримує надійний доказ того, що клієнт знає секрет — хоча під час перевірки вони секретом не обмінювалися.
Налаштування OTP
Налаштувати OTP у KeePassium можна двома способами: скануванням QR-коду або введенням секрету вручну.
За допомогою QR-коду
Це найпростіший і найшвидший спосіб:
- Відкрийте редактор запису
- Торкніться + угорі, потім Одноразовий пароль → Відсканувати QR-код
- Наведіть камеру на QR-код, показаний на цільовому вебсайті.
- Крім того, QR-код можна імпортувати з фотографії.
Конфігурацію буде збережено в додаткове поле з назвою otp у вигляді otpauth URI (фактичний стандарт для QR-кодів 2FA).
За допомогою застосунку «Камера» або посилання otpauth
Якщо конфігурація OTP надана у вигляді URL-адреси, що починається з otpauth://, KeePassium може обробити і її.
- Відкрийте параметри пристрою → Загальні → Автозаповнення і паролі
- Змініть значення поля Налаштовувати коди в на KeePassium
Тепер KeePassium відкриватиметься автоматично щоразу, коли ви торкаєтеся посилання з конфігурацією OTP або скануєте OTP QR-код застосунком «Камера». Далі застосунок допоможе імпортувати конфігурацію OTP у відповідний запис.
За допомогою секретного ключа
Ручне налаштування із секретним ключем стане в пригоді, коли ви не можете сканувати QR-коди.
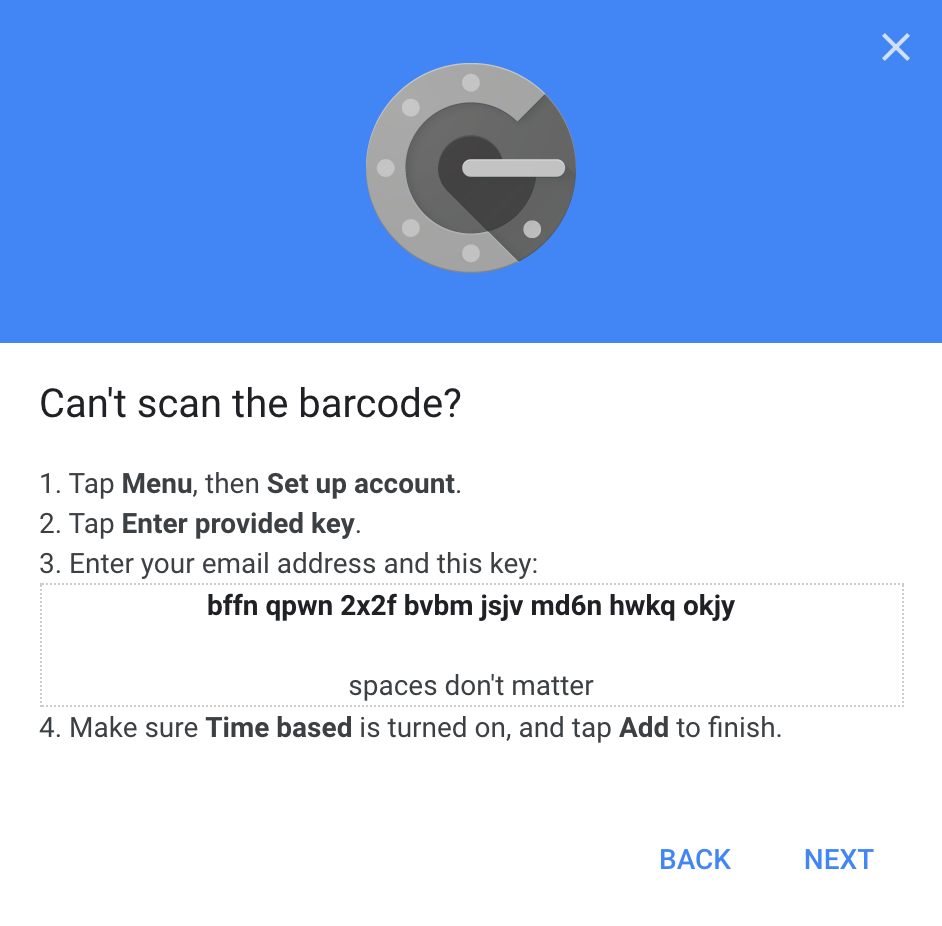
- На вебсайті виберіть варіант введення секретного ключа вручну
- Скопіюйте секретний ключ у буфер обміну
- У KeePassium відкрийте редактор запису, торкніться + угорі → Одноразовий пароль → Ввести вручну
- Вставте секретний ключ і торкніться Готово
TIP
Пробіли та регістр не мають значення. Abc та a B C — це той самий код.
Для Steam OTP
Сервіс Steam від Valve має власний формат TOTP. KeePassium також може генерувати TOTP-коди Steam.
Відкрийте запис Steam у базі паролів і створіть два додаткові поля:
TOTP Settingsзі значенням30;S(30 — інтервал оновлення, а S означає, що TOTP-коди мають бути у форматі Steam)TOTP Seedіз секретним ключем (у форматі Base32)
Отримання секретного ключа Steam офіційно не підтримується Valve, але можливе. Ця процедура виходить за межі цього документа.
Використання OTP
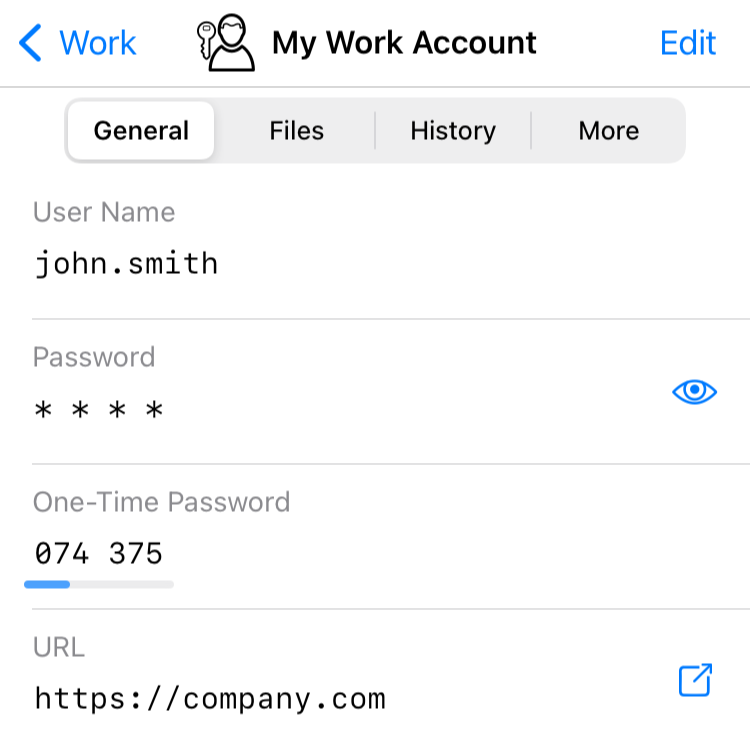
Після налаштування OTP-коди відображаються як у списку записів, так і в переглядачі запису.
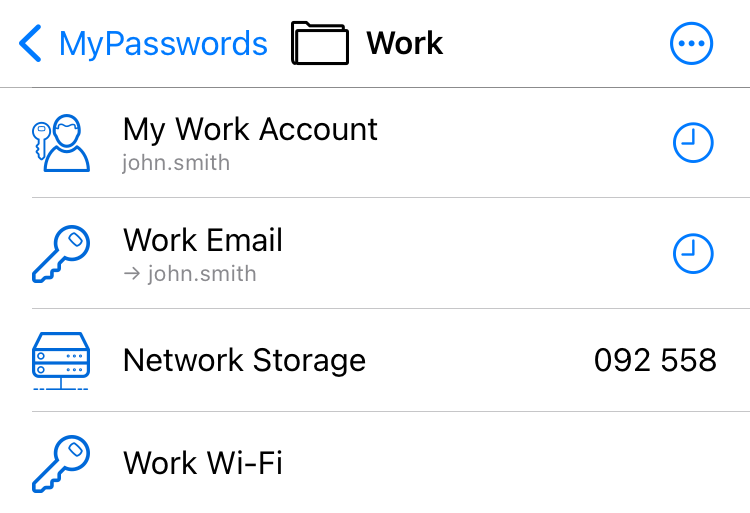
У списку записів OTP-коди зазвичай приховані за кнопками  . Торкніться кнопки, щоб показати OTP і скопіювати його в буфер обміну.
Коли термін дії OTP добігає кінця, код починає пульсувати кольором. Іноді краще дочекатися наступного коду, щоб сервер точно його прийняв.
У переглядачі запису OTP-коди показуються одразу. Тонка лінія під кодом показує час, що залишився до оновлення коду. Поле з конфігурацією OTP у переглядачі запису приховане. Щоб отримати доступ до цього поля, почніть редагувати запис.
Сумісність
OTP-коди, налаштовані в KeePassium, сумісні з KeePassXC та більшістю мобільних застосунків. Це працює і в зворотний бік: коди, налаштовані в інших застосунках, також працюватимуть у KeePassium.
Помітний виняток — KeePass, якому потрібен плагін KeePassOTP, щоб розуміти OTP, налаштовані іншими застосунками.
Усунення несправностей
Немає кнопки налаштування OTP
Файл вашої бази паролів використовує старий формат, який не підтримує додаткові поля запису. Щоб розв'язати проблему, оновіть базу паролів до формату KDBX.
Згенеровані OTP-коди здаються недійсними
- Переконайтеся, що системний час на пристрої правильний. Навіть відхилення в 30 секунд може зробити згенеровані коди недійсними.
- Перевірте введений секретний ключ на можливі помилки. Пробіли та регістр не мають значення.